Jak stworzyć silne hasło i chronić swoje konta? W 2026 roku odpowiedź nie sprowadza się już do starej reguły „osiem znaków, duża litera, cyfra i wykrzyknik”. CERT Polska rekomenduje obecnie hasła liczące co najmniej 14 znaków, inne dla każdej usługi i najlepiej przechowywane w menedżerze haseł, informuje redakcja Krysztalowy. NIST w aktualnym standardzie SP 800-63B idzie jeszcze dalej: gdy hasło jest jedynym czynnikiem logowania, system powinien wymagać minimum 15 znaków.
Samo długie hasło nie wystarcza jednak do pełnej ochrony konta. Hasło może zostać wyłudzone przez fałszywy formularz logowania, przechwycone przez złośliwe oprogramowanie albo ujawnione w wycieku bazy danych. Dlatego aktualny model ochrony opiera się na kilku warstwach: unikalnym haśle lub passkey, menedżerze haseł, uwierzytelnianiu wieloskładnikowym, kontroli aktywnych sesji oraz szybkiej reakcji na próby phishingu.
Silne hasło w 2026 roku: długość jest ważniejsza niż sztucznie wymuszona komplikacja
Przez lata użytkowników uczono, że bezpieczne hasło musi zawierać dużą literę, małą literę, cyfrę oraz znak specjalny. Problem polega na tym, że ludzie bardzo często spełniają takie wymagania w przewidywalny sposób: zaczynają wyraz wielką literą, na końcu dopisują „1” i wykrzyknik. Powstaje więc hasło formalnie zgodne z regulaminem, ale nadal stosunkowo łatwe do odgadnięcia przez narzędzia wykorzystujące słowniki oraz znane schematy.
CERT Polska wskazuje obecnie minimum 14 znaków i zaleca budowanie dłuższych haseł na podstawie całych zdań lub kilku słów. W czerwcu 2025 roku polski zespół CERT podniósł własną wcześniejszą rekomendację z 12 do 14 znaków. Aktualny NIST SP 800-63B określa natomiast minimum 15 znaków dla hasła używanego jako samodzielny czynnik uwierzytelniania i co najmniej 8 znaków, gdy hasło działa jako część procesu wieloskładnikowego.
Różnica między 14 a 15 znakami nie oznacza sprzeczności między instytucjami.
Są to minimalne wymagania formułowane dla różnych kontekstów. Dla użytkownika praktyczna zasada może być prostsza: nie zatrzymywać się na minimum i używać możliwie długiego, unikalnego hasła.
„stosuj minimum 14 znaków” — rekomenduje CERT Polska w poradniku dotyczącym bezpiecznych haseł i logowania.
Jak powinno wyglądać dobre hasło?
Bezpiecznego hasła nie warto budować według jednego publicznie znanego schematu. Jeśli miliony osób przeczytają poradę „weź trzy słowa, dopisz rok i wykrzyknik”, taki wzór również może zostać uwzględniony w atakach słownikowych.
Lepsze rozwiązanie to długa, nietypowa fraza, której nie da się powiązać z właścicielem konta. Nie należy kopiować gotowych przykładów z poradników — mają one wyłącznie pokazywać zasadę.
Dobra konstrukcja może opierać się na:
- kilku niezwiązanych logicznie słowach;
- długim, wymyślonym zdaniu;
- nietypowym obrazie lub scenie, którą użytkownik potrafi zapamiętać;
- losowym haśle wygenerowanym przez menedżer haseł;
- passkey, jeżeli dana usługa obsługuje tę metodę logowania.
CERT Polska zaleca również, aby fraza oparta na zdaniu składała się z co najmniej pięciu słów. Ostrzega zarazem przed wykorzystywaniem popularnych cytatów bez znaczących modyfikacji, ponieważ tekst występujący w książkach, piosenkach czy internecie może znaleźć się w słownikach używanych podczas ataku.
| Rodzaj hasła | Ocena | Dlaczego |
|---|---|---|
12345678 | bardzo słabe | jeden z typowych ciągów sprawdzanych automatycznie |
| imię + rok | słabe | dane można znaleźć w social mediach |
słowo + 1! | słabe | przewidywalny sposób spełnienia reguł złożoności |
| długie, nietypowe zdanie | dobre | duża długość i mniejsza przewidywalność |
| losowe hasło z menedżera | bardzo dobre | brak schematu tworzonego przez człowieka |
| unikalne hasło + MFA | znacznie lepsza ochrona konta | przejęcie samego hasła nie wystarcza do logowania |
Analiza haseł ujawnionych w wyciekach przeprowadzona przez CERT Polska pokazuje, jak powtarzalne są zachowania użytkowników. Wśród często występujących wartości znalazły się m.in. qwerty, 123456789, polska, imiona oraz kombinacje typu qwerty123. CERT udostępnia także administratorom słownik obejmujący około miliona popularnych haseł pochodzących z publicznie dostępnych wycieków.
Jedno konto, jedno hasło — dlaczego ponowne używanie hasła jest szczególnie ryzykowne
Najpoważniejszy błąd nie zawsze polega na stworzeniu zbyt krótkiego hasła. Znacznie większe konsekwencje może mieć wykorzystanie tego samego hasła w poczcie, sklepie internetowym, serwisie społecznościowym i innych usługach. Gdy dane logowania wyciekną z jednego serwisu, mogą zostać automatycznie sprawdzone w kolejnych.
Taki mechanizm określa się jako credential stuffing. Atakujący nie musi łamać hasła kryptograficznie. Jeżeli zna już parę adres e-mail–hasło z wcześniejszego wycieku, może sprawdzać ją automatycznie w wielu popularnych usługach.
Szczególnie chroniona powinna być poczta elektroniczna. Dostęp do skrzynki często umożliwia resetowanie haseł do kolejnych kont, dlatego przejęcie e-maila może uruchomić reakcję łańcuchową. Konto bankowe, główna poczta, konta Google lub Apple oraz podstawowe profile społecznościowe powinny mieć całkowicie oddzielne dane uwierzytelniające.
CERT Polska zaleca jednoznacznie używanie różnych haseł w różnych usługach, szczególnie w przypadku poczty, bankowości i mediów społecznościowych.
Praktyczna hierarchia ochrony może wyglądać tak:
- główna skrzynka e-mail;
- konto Apple lub Google powiązane z telefonem;
- bankowość i systemy płatnicze;
- konta służbowe;
- media społecznościowe;
- komunikatory;
- sklepy internetowe;
- pozostałe serwisy.
Każde z tych kont powinno otrzymać własne hasło. Zmiana jednego znaku lub dopisanie nazwy serwisu nie tworzy naprawdę niezależnego sekretu, ponieważ schemat może zostać rozpoznany.
Z ochroną danych logowania bezpośrednio łączy się problem fałszywych stron. W poradniku jak rozpoznać phishing i nie dać się oszukać opisano typowe sygnały: presję czasu, prośby o podanie hasła, podejrzane adresy oraz linki prowadzące do formularzy podszywających się pod prawdziwe serwisy.
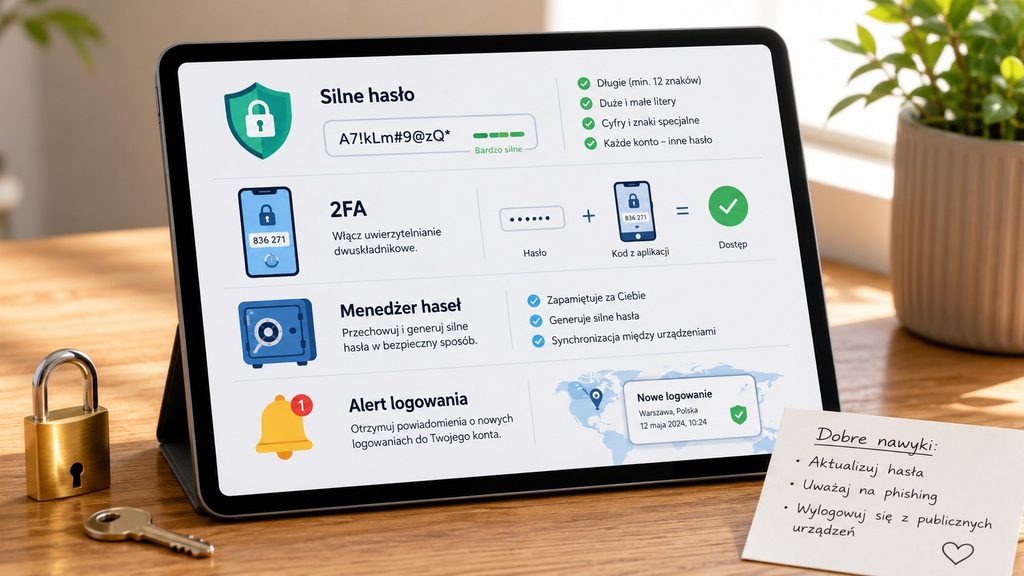
Menedżer haseł rozwiązuje problem dziesiątek unikalnych danych logowania
Zapamiętanie osobnego, długiego i losowego hasła do kilkudziesięciu usług jest dla większości ludzi niewykonalne. Próba polegania wyłącznie na pamięci prowadzi zwykle do dwóch rezultatów: użytkownik zaczyna tworzyć prostsze hasła albo używa tego samego w wielu miejscach.
Menedżer haseł eliminuje ten problem. Program przechowuje dane w zabezpieczonym magazynie i może generować losowe ciągi dla każdej usługi. Użytkownik musi szczególnie dobrze chronić przede wszystkim dostęp do samego menedżera.
CERT Polska rekomenduje menedżery haseł i wskazuje, że także rozwiązania wbudowane w przeglądarki oraz telefony mogą dobrze spełniać swoją funkcję. NIST również uwzględnia menedżery haseł jako element współczesnego modelu korzystania z danych uwierzytelniających.
Dobry menedżer powinien umożliwiać:
- generowanie długich losowych haseł;
- automatyczne uzupełnianie danych na właściwej domenie;
- synchronizację między urządzeniami, jeżeli jest potrzebna;
- ochronę dostępu przez MFA lub inne silne uwierzytelnianie;
- eksport lub bezpieczne odzyskanie danych w razie awarii;
- kontrolę haseł powtarzających się lub uznanych za słabe.
Hasła nie powinny natomiast trafiać do niezabezpieczonego pliku tekstowego, notatki dostępnej z odblokowanego telefonu ani wiadomości wysłanej do samego siebie.
Jeżeli użytkownik korzysta z telefonu jako podstawowego urządzenia do logowania, znaczenie mają również aktualizacje systemu. Przy wyborze urządzenia dobrze uwzględnić okres wsparcia producenta — szerzej opisano to w materiale o tym, jak wybrać smartfona i na co zwrócić uwagę.
MFA i 2FA: drugie zabezpieczenie po przejęciu hasła
Nawet 30-znakowe hasło nie pomaga, jeżeli użytkownik dobrowolnie wpisze je na stronie kontrolowanej przez przestępcę. NIST przypomina wprost, że hasła nie są odporne na phishing. Dlatego szczególnie w przypadku poczty, bankowości, kont służbowych i mediów społecznościowych należy włączyć dodatkowy składnik uwierzytelniania.
„Passwords are not phishing-resistant.” — stwierdza aktualny standard NIST SP 800-63B.
MFA oznacza, że do logowania potrzeba więcej niż jednego elementu. Może to być hasło oraz kod z aplikacji, potwierdzenie na zaufanym urządzeniu, klucz bezpieczeństwa albo odpowiednio wdrożony mechanizm kryptograficzny.
Nie wszystkie metody MFA są jednak jednakowo odporne na ataki.
| Metoda | Poziom ochrony praktycznej | Najważniejsze ograniczenie |
| kod e-mail | podstawowy | słaby, jeśli przejęta jest również poczta |
| kod SMS | lepszy niż samo hasło | możliwe ataki na numer telefonu i phishing kodu |
| aplikacja TOTP | dobry | kod nadal można wyłudzić w czasie rzeczywistym |
| powiadomienie push | dobry | ryzyko bezmyślnego zatwierdzania próśb |
| klucz bezpieczeństwa FIDO | bardzo wysoki | wymaga obsługi przez usługę i urządzenie |
| passkey | bardzo wysoki przy prawidłowym wdrożeniu | dostępność zależy od konkretnej usługi |
CISA zaleca aktywowanie MFA w każdym koncie i aplikacji, które oferują taką funkcję. Nawet po kradzieży samego hasła dodatkowy składnik może uniemożliwić zalogowanie się napastnika.
„Turn on MFA for each account or app!” — zaleca amerykańska CISA w instrukcji dotyczącej wieloskładnikowego uwierzytelniania.
Passkeys mogą ograniczyć problem wyłudzania haseł
Coraz więcej dużych platform obsługuje passkeys, czyli dane uwierzytelniające oparte na kryptografii klucza publicznego. W typowym scenariuszu użytkownik potwierdza logowanie na swoim urządzeniu biometrią lub kodem blokady, a serwis nie otrzymuje klasycznego sekretu, który można wpisać na fałszywej stronie.
NIST wymienia passkeys jako jedną z rekomendowanych opcji przy zabezpieczaniu kont i wskazuje, że są szczególnie użyteczne jako część przechodzenia od klasycznych haseł do bezpieczniejszych mechanizmów logowania.
Nie oznacza to jednak, że można zignorować bezpieczeństwo telefonu lub komputera. Urządzenie nadal musi być zabezpieczone kodem, biometrią, aktualizacjami i mechanizmem odzyskiwania konta.
Czy trzeba zmieniać hasło co miesiąc? Aktualne zalecenia mówią coś innego
Okresowa zmiana hasła była przez lata standardem w firmach i instytucjach. W wielu systemach użytkownik co 30, 60 albo 90 dni otrzymywał komunikat o konieczności ustawienia nowego sekretu. Współczesne wytyczne nie traktują takiego mechanizmu jako dobrej domyślnej praktyki.
Powód jest praktyczny. Osoba zmuszana do częstych zmian często nie tworzy całkowicie nowego hasła, lecz modyfikuje poprzednie: HasloMarzec1! zmienia na HasloKwiecien1!. Z perspektywy napastnika jest to przewidywalny wzorzec.
NIST w aktualnym SP 800-63B stwierdza, że usługodawcy nie powinni wymagać okresowej zmiany hasła. Zmiana powinna nastąpić, gdy istnieją dowody lub uzasadnione podejrzenie jego kompromitacji. Identyczne podejście prezentuje CERT Polska.
„Nie ma potrzeby okresowej zmiany hasła” — podaje CERT Polska w aktualnych materiałach dla użytkowników.
Hasło należy zmienić natychmiast, gdy:
- serwis poinformował o wycieku obejmującym dane logowania;
- użytkownik wpisał hasło na podejrzanej stronie;
- pojawiło się logowanie z nieznanego urządzenia;
- ktoś zmienił ustawienia konta;
- z konta wysłano wiadomości bez wiedzy właściciela;
- menedżer haseł oznaczył używany sekret jako ujawniony;
- to samo hasło było używane w innym serwisie, w którym doszło do wycieku.
Phishing może pokonać silne hasło bez jego łamania
W przypadku phishingu napastnik często nie próbuje odgadywać hasła. Zamiast tego przekonuje użytkownika, aby sam podał je w fałszywym formularzu. Wiadomość może informować o rzekomej blokadzie konta, niedopłacie za paczkę, konieczności potwierdzenia danych lub problemie z płatnością.
Dlatego adres strony logowania trzeba sprawdzić przed wpisaniem danych. Sam znak kłódki w przeglądarce nie dowodzi, że strona należy do banku, poczty lub konkretnej platformy — wskazuje przede wszystkim, że połączenie z daną domeną jest szyfrowane.
CISA zalicza rozpoznawanie phishingu, silne hasła, MFA i aktualizacje oprogramowania do czterech podstawowych działań zwiększających bezpieczeństwo użytkownika.
Jeśli podejrzana wiadomość prowadzi do panelu logowania:
- nie wpisuj loginu ani hasła;
- nie zatwierdzaj żądania MFA;
- zamknij stronę;
- otwórz usługę samodzielnie z zapisanej zakładki lub oficjalnej aplikacji;
- sprawdź historię logowania;
- w razie podania danych natychmiast zmień hasło;
- wyloguj inne aktywne sesje;
- sprawdź ustawienia odzyskiwania konta.
Osoby zainteresowane szerszym kontekstem prywatności mogą również sprawdzić poradnik co to jest VPN i do czego służy. VPN może zabezpieczać transmisję w określonych scenariuszach, ale nie zastępuje silnych haseł, MFA ani ostrożności wobec fałszywych stron.
Co zrobić, gdy ktoś prawdopodobnie zna już hasło?
Pierwszym błędem po podejrzeniu przejęcia konta jest ograniczenie się do samej zmiany hasła. Napastnik mógł wcześniej dodać własny adres odzyskiwania, utworzyć regułę przekazywania poczty, zapisać zaufane urządzenie albo pozostawić aktywną sesję.
Dlatego reakcja musi obejmować całe konto.
Procedura po przejęciu lub wycieku danych
- Zmień hasło z zaufanego i aktualnego urządzenia.
- Jeżeli stare hasło było używane gdzie indziej, zmień je również w tych usługach.
- Wyloguj wszystkie pozostałe sesje, jeśli serwis oferuje taką możliwość.
- Sprawdź historię logowań, lokalizacje i listę urządzeń.
- Usuń nieznane aplikacje połączone z kontem.
- Sprawdź numer telefonu i adres e-mail służące do odzyskiwania dostępu.
- Włącz MFA albo skonfiguruj passkey.
- W poczcie sprawdź reguły automatycznego przekazywania wiadomości.
- W mediach społecznościowych sprawdź wysłane wiadomości i nowe kontakty.
- Przy podejrzeniu infekcji urządzenia wykonaj jego kontrolę przed ponownym logowaniem do najważniejszych usług.
- Jeżeli konto finansowe zostało naruszone, skontaktuj się z bankiem oficjalnym kanałem.
- Uprzedź znajomych, jeżeli z przejętego profilu wysyłano prośby o pieniądze lub linki.
W przypadku dzieci i nastolatków warto dodatkowo przejrzeć ustawienia prywatności, dostęp aplikacji do aparatu, mikrofonu i lokalizacji oraz skonfigurować uwierzytelnianie wieloskładnikowe. Konkretna lista ustawień znajduje się w poradniku jak chronić dziecko w internecie i skonfigurować kontrolę rodzicielską.
Najbezpieczniejszy zestaw ustawień dla zwykłego użytkownika
Nie trzeba być administratorem systemów, aby znacząco ograniczyć ryzyko przejęcia kont. Największy efekt daje połączenie kilku prostych mechanizmów zamiast szukania jednego „idealnego” hasła.
Dla najważniejszych usług rozsądna konfiguracja wygląda następująco:
| Element | Zalecane ustawienie |
| długość hasła | co najmniej 14–15 znaków, najlepiej więcej |
| ponowne użycie | nigdy między różnymi usługami |
| przechowywanie | menedżer haseł |
| MFA | włączone wszędzie, gdzie jest dostępne |
| passkey | używać, jeśli usługa zapewnia tę opcję |
| zmiana okresowa | niepotrzebna bez podejrzenia kompromitacji |
| odzyskiwanie | aktualny e-mail i numer telefonu |
| sesje | okresowo kontrolować listę urządzeń |
| system i aplikacje | aktualizować |
| phishing | nie logować się przez podejrzane linki |
Najbardziej kosztownym błędem jest dziś często nie samo „słabe hasło”, lecz połączenie kilku zaniedbań: tego samego hasła w wielu usługach, braku MFA i automatycznego klikania w linki prowadzące do formularzy logowania.
CERT Polska, NIST i CISA różnią się w szczegółach technicznych swoich zaleceń, ale wspólny kierunek jest bardzo wyraźny: hasło ma być długie i unikalne, użytkownik nie powinien być zmuszany do bezcelowego zmieniania go co kilka tygodni, a najbardziej wartościowe konta należy dodatkowo chronić drugim czynnikiem lub odporniejszym mechanizmem uwierzytelniania.
Najczęściej zadawane pytania
Ile znaków powinno mieć silne hasło w 2026 roku?
CERT Polska rekomenduje minimum 14 znaków. NIST w aktualnym SP 800-63B wymaga minimum 15 znaków dla hasła będącego jedynym czynnikiem uwierzytelniania. W praktyce nie ma powodu zatrzymywać się dokładnie na tej granicy — dłuższa, nieprzewidywalna fraza może być lepsza.
Czy hasło musi mieć dużą literę, cyfrę i znak specjalny?
Nie jest to obecnie podstawowa rekomendacja NIST ani CERT Polska. Obie instytucje zwracają większą uwagę na długość, brak popularnych lub skompromitowanych haseł oraz unikalność. Sztywne reguły złożoności często prowadzą do przewidywalnych konstrukcji.
Czy trzeba zmieniać hasło co 30 albo 90 dni?
Nie, jeżeli nie ma oznak kompromitacji. NIST i CERT Polska odradzają wymuszanie rutynowej zmiany tylko dlatego, że minął określony czas. Hasło należy zmienić po wycieku, phishingu albo gdy istnieje podejrzenie, że poznała je osoba trzecia.
Czy menedżer haseł jest bezpieczniejszy niż zapamiętywanie jednego hasła do wszystkiego?
Tak w najważniejszym aspekcie praktycznym: umożliwia używanie osobnych, losowych haseł w każdej usłudze. CERT Polska bezpośrednio rekomenduje korzystanie z menedżerów haseł. Trzeba jednak szczególnie dobrze chronić samo konto menedżera.
Czy 2FA zabezpiecza konto po wycieku hasła?
Może zatrzymać wiele prób przejęcia, ponieważ znajomość hasła nie wystarcza wtedy do logowania. Nie każda forma 2FA jest jednak odporna na phishing; użytkownik może np. wpisać kod jednorazowy na fałszywej stronie. Dlatego tam, gdzie to możliwe, warto korzystać z mechanizmów odporniejszych na phishing.
Co jest ważniejsze: silne hasło czy MFA?
Nie należy wybierać jednego z tych zabezpieczeń. Długie, unikalne hasło chroni przed odgadywaniem i ponownym użyciem danych z wycieków, natomiast MFA utrudnia przejęcie konta nawet wtedy, gdy hasło zostanie ujawnione. Najbezpieczniejszy wariant to połączenie obu mechanizmów, a tam, gdzie serwis to umożliwia — wykorzystanie passkey.
Na stronie Kryształowy Płomyk znajdziesz więcej wartościowych treści, inspiracji i praktycznych wskazówek na co dzień. Rekomendujemy także lekturę artykułu: Sezon infekcji się zbliża – jak wzmocnić odporność latem
 Praktyczne porady dla domu i ogrodu, wskazówki finansowe, rozwój osobisty, relacje, zdrowie, technologie oraz aktywność fizyczna. Aktualności z Krakowa i Małopolski, codzienne inspiracje i sprawdzone rozwiązania dla lepszego życia.